martes, 6 de marzo de 2018
Escuela Canaria STEC
Recursos de todo tipo, juegos, cuentos, noticias, software para infantil, primaria, profesores, etc...
ENLACE A LA PÁGINA
Creemos que es una web a la que los padres le podremos sacar mucho partido.
Esta web es "Escuela Canaria" es una iniciativa del Sindicato de Trabajadores de la Enseñanza de Canarias (STEC-IC) que pretende contribuir a la mejora de la Educación Pública Canaria.
En esta página encontrarás muchos ejemplos de buenas prácticas, recursos educativos, proyectos, experiencias y estudios e informes entre otros materiales puestos a disposición de la Comunidad Educativa.
Si crees que vale la pena comparte, estamos seguro que otros padres, profesores y alumnos lo agradecerán.
miércoles, 21 de febrero de 2018
Internet Segura For KIDS
Con el apoyo de RED.ES e INCIBE INSAFE/INHOPE y la Comisión Europea este blog publica guías, información sobre acoso, material didáctico, juegos de concienciación, recursos, boletín informativo donde puedes suscribirte para recibir alertas sobre los nuevos contenidos y mucho más...
Esta web es una perla en bruto que desde SISTEMAS INFORMÁTICOS CANARIOS recomendamos.
Aquí el video del evento el pasado 6 de Febrero (Día de Internet Segura)
Tienen una línea de ayuda y otra de reporte. Con una línea de teléfono gratuita 900 116 117 o utiliza el formulario web para reportar problemas o aclarar dudas.
No te lo pierdas, si necesitas que te ayudemos, ya sabes CONSÚLTANOS
Kit de concienciación para empresas de la mano de INCIBE
¿Quién gestiona la información en su empresa? Los empleados son los encargados de gestionar, procesar, almacenar, modificar, transmitir y eliminar la información en una empresa. Son el engranaje principal para el buen funcionamiento, pero ¿conocen los riesgos en materia de seguridad?
Puede haber riesgos por desconocimiento y desinformación que sitúen a nuestra empresa en una situación crítica. Podemos formar a nuestros empleados por medio de la concienciación en materia de Ciberseguridad.
INCIBE pone los medios a través de un programa: KIT de Concienciación, que incorpora múltiples recursos gráficos, elementos interactivos y una programación detallada.
Mejora la seguridad desde el corazón de su empresa, las personas.
¡Realiza acciones de concienciación en ciberseguridad dentro de su empresa!
Fomente la seguridad, empiece a concienciar a sus empleados.
Estas son las etapas que proponemos para la formación de sus empleados, aquí empieza el Kit de concienciación:
Desde aquí darle las Gracias por este buen trabajo del equipo de INCIBE
lunes, 19 de febrero de 2018
Apple vuelve a sufrir ataques por "Text bombs"
Estamos seguros que Apple en breve sacará una actualización para corregirlos.
Si te encuentras con un problema similar, abrir la aplicación desde otro dispositivo y eliminar el mensaje en cuestión.
Aquí más detalles de la noticia
Pon un disco ssd en tu ordenador serás mucho más rápido
Actualmente los ordenadores clásicos tienen discos giratorios HDD los pc's de sobremesa normalmente giran a 7200 rpm y los de portátil normalmente a 5400 rpm.
Esto hace que el cuello de botella para el proceso de la información que guarda y gestiona el ordenador, al trabajar, esté en el disco ya que normalmente el bus de datos, procesador y memoria son muy superiores.
Estos discos (SSD) pueden conseguir que un ordenador que arranque en 16 segundos lo haga en sólo 7 segundos, son más silenciosos, consumen menos corriente de la fuente y que pasen de velocidades de entre 50 a 150 Mb mejoren a estar entre 200 y 550Mb y esto es sólo el principio a la larga serán aún más rápidos.
Como contraprestación es cierto que son más caros y tienen un número limitado de escrituras, pero ya con los precios que tenemos y la velocidad que se gana se amortizan en menos de un año.
Con esto tu ordenador quedará muchísimo más rápido haciéndote más ágil y rápida la gestión con tu ordenador. Y ya sabes que el tiempo es dinero.
A que esperas, consúltanos y nosotros te realizamos el cambio. www.sicag.es
Aquí les detallamos una comparativa entre discos HDD Y SDD
CAPACIDAD
|
En general entre 256 GB y 4 TB
|
En general entre 1 y 10 TB
|
|---|---|---|
CONSUMO
|
Menor consumo
|
Mayor consumo
|
COSTE
|
Bastante más caros
|
Mucho más económicos
|
RUIDO
|
Más silencioso por no tener partes móviles
|
Algo más ruidoso por tener partes móviles
|
VIBRACIONES
|
No vibra por no tener partes móviles
|
El giro de sus discos puede provocar leves vibracioness
|
FRAGMENTACIÓN
|
No tiene
|
Puede darse
|
DURABILIDAD
|
Sus celdas pueden reescribirse un número limitado de veces
|
Con partes mecánicas que pueden dañarse con movimientos
|
TIEMPO DE ARRANQUE DE SO
|
7 segundos
|
16 segundos
|
TRANSFERENCIA DE DATOS
|
En general, entre 200 y 550 MB/s
|
En general entre 50 y 150 MB/s
|
AFECTADO POR EL MAGNETISMO
|
No
|
El magnetismo puede eliminar datos
|
lunes, 12 de febrero de 2018
Xiaomi, doble cámara con 4GB de RAM a precio increíble
domingo, 11 de febrero de 2018
11 de Febrero – Día Internacional de la Mujer y la Niña en la Ciencia
Porqué es importante la igualdad, la ciencia y que cambie de una vez por toda la cultura machista en nuestra sociedad. Porque sin una mujer no estaríamos aquí y por muchísimo más. Ellas se lo merecen.
#DíadelaMujer #MujeryCiencia #Científicas11F #Feminismo
Aquí les dejamos unos videos de mujeres luchadoras y algunas que además fueron grandes en la evolución de la ciencia en el mundo. ↓
SISTEMAS INFORMÁTICOS CANARIOS
Compartiendo Tecnología ;-) www.sicag.es
sábado, 10 de febrero de 2018
miércoles, 7 de febrero de 2018
Servicio de implantación de servidores en la nube de Microsoft de SISTEMAS INFORMÁTICOS CANARIOS
#SICAG_ES #Sistemas_Informáticos_Canarios #Azure #Microsoft_Partner
Servicio de Cloud Computing en la nube de Microsoft servida por SISTEMAS INFORMÁTICOS CANARIOS.
Asesoramos, Implantamos y mantenemos tu parque informático para que tengas siempre tus herramientas disponibles en cualquier parte del mundo y desde cualquier dispositivo. Consúltanos
lunes, 5 de febrero de 2018
PROMOCIÓN TELEVISORES MUNDIAL DE RUSIA SISTEMAS INFORMÁTICOS CANARIOS
viernes, 20 de octubre de 2017
Informe de tendencias: Estado de la Ciberseguridad de las empresas españolas
«El nivel de seguridad de las empresas españolas se sitúa por debajo de la media europea.»
A pesar de contar con organizaciones muy maduras y sofisticadas en el ámbito de la ciberseguridad, los resultados del estudio posicionan a las empresas españolas ligeramente por debajo de la media europea. Mientras países como Alemania o Francia lideran esta clasificación, España se mantiene en un nivel algo inferior junto a otros países como Italia, Portugal, Croacia o Eslovenia.«Las dos empresas del IBEX 35 con mejor rating pertenecen al sector financiero y al de energía / recursos.»
Una tercera parte de las empresas presentan un nivel de seguridad intermedio o avanzado, de acuerdo a su rating. De entre ellas, las dos empresas que destacan por poseer el mejor rating, pertenecen a los sectores financiero y energía / recursos.«Más de un 85% de las empresas del IBEX 35 son vulnerables a POODLE, Logjam, DROWN y FREAK.»
Las organizaciones españolas no gestionan de forma eficaz las vulnerabilidades y carecen de políticas de actualización y parcheo adecuadas. Los resultados del informe desvelan que un gran número de las organizaciones analizadas están expuestas a estas cuatro vulnerabilidades de tipo criptográfico. El problema adquiere una dimensión mayor ya que la mayoría de las vulnerabilidades detectadas llevan publicadas más de un año en la National Vulnerability Database (NVD) del National Institute of Standards and Technology (NIST), y cuentan con exploits públicos para explotarlas.«Las amenazas dirigidas al canal móvil se han abierto paso hasta la tercera posición en la clasificación de las infecciones más extendidas en las empresas españolas.»
Por otro lado, se confirma que, con el aumento del uso de dispositivos móviles, los riesgos derivados de su uso no dejan de crecer. Los riesgos no sólo afectan a las empresas por el uso que realizan sus empleados de las aplicaciones móviles, sino que también afectan a las relaciones que las compañías tienen con sus clientes finales a través de la suplantación de aplicaciones móviles.«Solo 6 empresas del IBEX 35 no presentaron ningún compromiso en el último año.»Más de un 80 % de las empresas analizadas se han visto afectadas por algún tipo de malware, en el último año. Destacan distintas familias de malware especialmente dirigidas a determinados sectores como Multiplug en el sector Aeroespacial / Defensa. Asimismo, es remarcable el hecho de que la infección más extendida, Conficker, que afecta a más de un 60 % de las empresas del IBEX 35, cuente con un parche desde hace varios años.
Para realizar este informe se ha contado con la información proporcionada por nuestro partner BitSight, que calcula los ratings de seguridad de las empresas tomando como base información externa a las propias organizaciones. El conjunto de datos sobre el que se ha realizado el informe engloba alrededor de 1 000 000 de direcciones IPs atribuidas a un total de 850 organizaciones.
lunes, 16 de octubre de 2017
Importante vulnerabilidad en WPA2
- Seguir utilizando WPA2, ya que sigue siendo el mecanismo de seguridad más fiable.
- Evitar utilizar redes inalámbricas para enviar o consultar información sensible.
- Si tu dispositivo lo permite, utilizar WPA en combinación con AES-CCMP y evitando WPA-TKIP.
miércoles, 11 de octubre de 2017
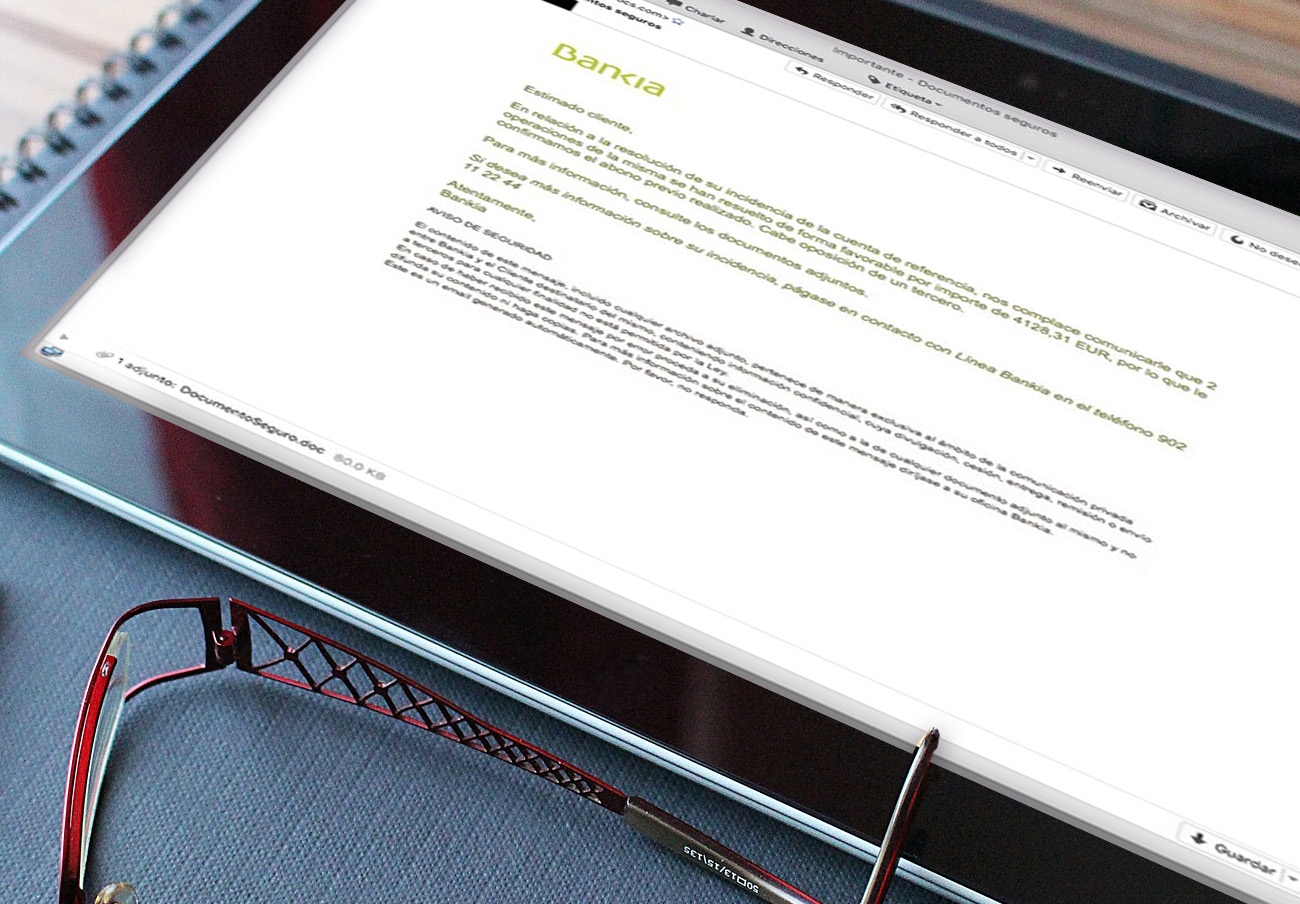
Detectada una campaña de 'phishing' que utiliza la imagen de Bankia para robar credenciales bancarias
Los ciberdelincuentes envían correos que imitan el diseño de la entidad con la supuesta resolución de una incidencia en la cuenta del usuario para infectar el equipo con un troyano.
Leer más
jueves, 14 de septiembre de 2017
BlueBorne Fallos de seguridad en Bluetooth pueden ser utilizados para infectar dispositivos
Recursos afectados
Usuarios que cuenten con sistemas operativos Android, iOS, Linux o Windows en sus ordenadores, dispositivos móviles así como dispositivos IoT, que tengan activo tanto Internet como el Bluetooth.Hasta el momento se han visto afectados los siguientes sistemas operativos:
Android (todas las versiones).
iOS (desde iOS 9.3.5 hacia atrás) y AppleTV desde 7.2.2 hacia atrás.
Linux (cualquier dispositivo con BlueZ instalado).
Windows (desde Windows Vista en adelante).
Solución
Si tus dispositivos cuenta con cualquier sistema operativo de los indicados en la sección “Recursos afectados”, y además tienen habilitado Bluetooth, corren riesgo de infección. Para protegerlos de las vulnerabilidades te recomendamos, además de desactivar el Bluetooth cuando no lo estés utilizando, seguir las siguientes pautas:Google ha publicado una actualización de seguridad de Android que soluciona las vulnerabilidades en los sistemas afectados cubriendo versiones desde 4.4.4. No obstante, existe una aplicación para saber si el dispositivo es vulnerable o no, desarrollada por la propia empresa que detectó la vulnerabilidad.
Microsoft soluciona las vulnerabilidades que afectan a sus sistemas operativos todas las versiones desde Vista), en el boletín de seguridad de setiembre.
Los dispositivos que usan iOS en versiones anteriores a 9.3.5 son vulnerables. No se conocen aún actualizaciones de seguridad para los dispositivos afectados.
RedHat ha publicado un parche para diferentes versiones de sus sistemas operativos Linux en el siguiente sitio.
De manera adicional:
Aplica todas las actualizaciones de seguridad del sistema operativo y el software/aplicaciones instalados en tus dispositivos.
Si no fuera posible desactivar Bluetooth, consulta directamente con el proveedor o el fabricante del producto por si se diera el caso que necesitase de una actuación adicional.
Ten cuidado al habilitar Bluetooth en espacios públicos ya que tiene un alcance de alrededor de 10 metros, lo que podría poner el dispositivo en riesgo ante este tipo de malware.
Detalles
El ataque BlueBorne se compone de varias etapas. En primer lugar, el atacante localiza conexiones Bluetooth activas a su alcance. Los dispositivos se pueden identificar aun si no están configurados en modo "detectable". A continuación, el atacante obtiene la dirección MAC del dispositivo (identificador único). Además, podrá determinar qué sistema operativo está usando su víctima, y ajustar el malware en consecuencia. Posteriormente hará uso del Bluetooth para infectar el dispositivo de su víctima y así podrá controlar su comunicación o tomar el control total sobre el mismo y utilizarlo para una amplia gama de fines maliciosos.Para aquellos usuarios en saber más sobre el problema, Armis ha compartido pruebas de concepto para las plataformas Linux, Windows y Android:
Ver videos de demostración explotando esta vulnerabilidad
Linux: https://www.youtube.com/watch?v=U7mWeKhd_-A
Windows: https://www.youtube.com/watch?v=QrHbZPO9Rnc
Android: https://www.youtube.com/watch?v=Az-l90RCns8
Referencias
The IoT Attack Vector “BlueBorne” Exposes Almost Every Connected DeviceBlueBorne Bluetooth Vulnerabilities
BlueBorne, una vulnerabilidad en Bluetooth con capacidad de autopropagación
Leer noticia en OSI
martes, 12 de septiembre de 2017
domingo, 26 de marzo de 2017
Herramientas para jovenes del Gobierno de Canarias
https://m.facebook.com/ecoescuela20
https://m.facebook.com/EDUC.gobcan/
lunes, 20 de marzo de 2017
Múltiples vulnerabilidades en Moodle
Desde SISTEMAS INFOMÁTICOS CANARIOS apoyamos la educación y hoy nos hacemos eco de una noticia publicada por el CERTSI (Capacidad de Respuesta a incidentes de Seguridad de la Información del Ministerio de Energía, Turismo y Agenda Digital y del Ministerio del Interior)
Múltiples vulnerabilidades en Moodle
Fecha de publicación:
20/03/2017
Importancia:
4 - Alta
Recursos afectados:
Las siguientes versiones de Moodle se ven afectadas por alguna o varias de las vulnerabilidades descritas:
Versiones 3.2 hasta la 3.2.1
Versiones 3.1 hasta la 3.1.4
Versiones 3.0 hasta la 3.0.8,
Versiones 2.7.0 hasta la 2.7.18
Descripción:
Se han publicado varias vulnerabilidades que afectan a la plataforma Moodle, una de las cuales podría permitir la ejecución de código remota.
Solución:
Actualizar a las versiones 3.2.2 y 3.1.5 que solucionan las vulnerabilidades. En caso de ser necesario el uso de versiones 3.0.X o 2.7.X, la recomendación es actualizar a 3.0.9 o 2.7.19.
Detalle:
De las cuatro vulnerabilidades reportadas, dos son de criticidad baja y otras dos son de criticidad alta, cuyo detalle es el siguiente:
Ejecución remota de código: A través de una inyección SQL por parte de un usuario registrado en el interfaz web de la versión 3.2.1 se puede realizar una ejecución remota de código. De forma similar se podría realizar esa inyección por parte de administradores a través de los servicios web de versiones anteriores.
XSS en adjuntos de pruebas de cursos anteriores: Cuando los archivos adjuntos como pruebas de cursos anteriores se visualizan con usuarios diferentes al que lo subió, no se fuerza su descarga, lo que hace que se abran en sus sesiones de Moodle actual.
Leer más
viernes, 10 de marzo de 2017
Crean un disco duro con ADN
Los expertos han diseñado un algoritmo que puede desbloquear el almacenamiento potencial del ADN casi en su totalidad, comprimiendo la información en sus cuatro nucleótidos básicos sin peligro de que se pierda o se degrade con el tiempo.
Leer más
jueves, 2 de marzo de 2017
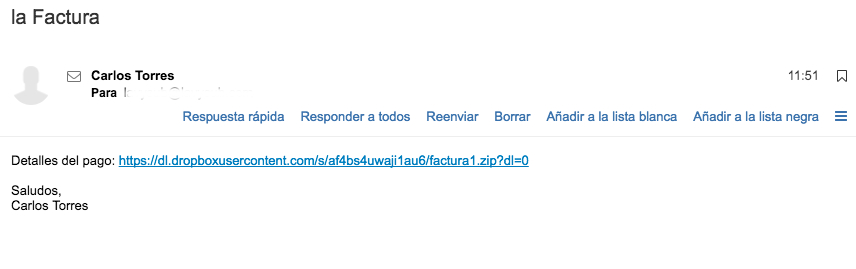
¡¡Alerta!! Nuevo correo detectado con enlace a CriptoVirus, No piques
En este caso se trata de un enlace a un archivo en Internet que al abrirlo comienza a cifrar la información del ordenador.
El mensaje detectado tiene el siguiente texto. (Aunque siempre pueden haber cambios tanto en el asunto, en el enlace y en el texto)
ASUNTO: "Esta es tu Factura" ó "Detalles del pago" ó "la Factura"
CUERPO DEL MENSAJE:
Información sobre la factura: https://dl.dropboxusercontent.com"SEGUIDO DE UN CÓDIGO QUE DIRIGE HACIA UN ARCHIVO EN DROPBOX"
Saludos cordiales,
Nombre de una persona
Como siempre hacemos hincapié en una serie de recomendaciones que ya hemos publicado en otras ocasiones que pueden leer en el siguiente enlace.
10 consejos para protegerte de los ciberataques, Recomendaciones del (Centro Criptológico Nacional)
Ya existe el aviso oficial: Intentan secuestrar nuestros ficheros con una falsa factura
Imágenes de correos con el enlace de la infección...
Imágenes que se muestran al ejecutarse el virus con éxito en el equipo...
miércoles, 1 de marzo de 2017
Nuevo Phishing que suplanta a Paypal
Ha sido detectado un sitio web que simula ser PayPal. Su objetivo es robar datos personales, bancarios y de tarjetas de crédito de usuarios.
Recursos afectados
Cualquier usuario que haya recibido similar al descrito en este aviso y que tenga cuenta en PayPal.
Solución
En el caso de haber recibido un correo electrónico informándote de algún problema con tu cuenta de PayPal, y de haber introducido tus datos en varios formularios que simulan ser de PayPal, debes modificar las credenciales de PayPal inmediatamente, así como avisarles de lo ocurrido lo antes posible.
También hay que comunicárselo al banco con la máxima brevedad posible, a fin que prevengan un uso ilegítimo de la tarjeta y/o de la cuenta corriente.
En caso de que esa contraseña la uses en otros servicios, cámbiala en cada uno de ellos.
Par evitar ser víctima de fraudes de tipo phishing, sigue nuestras recomendaciones:
No abras correos de usuarios desconocidos o que no hayas solicitado, elimínalos directamente.No contestes en ningún caso a estos correos.Precaución al seguir enlaces y descargar ficheros de correos, aunque sean de contactos conocidos.Si no hay certificado, o si no es del sitio al que entramos, no facilitaremos ningún tipo de información personal: nombre de usuario, contraseña, datos bancarios.
Detalles
La operativa de estas páginas fraudulentas suele seguir los mismos pasos, que normalmente comienzan con la llegada de un correo electrónico simulando ser de PayPal, y cuyo contenido puede ser algún mensaje alarmante, como la detección de actividad “extraña” en la cuenta, algún pago importante al que le falta algún trámite, o que se necesita la validación de los datos del usuario. Su fin es provocar alarma en los usuarios, lo que les apremiará a hacer clic en un enlace que simula ser legítimo, y enlazará con la falsa web, en este caso http://crm.serXXXch.com.
En primer lugar, la página solicitará la introducción de las credenciales de PayPal:
Si se hace clic en «Iniciar sesión», se cargará otro formulario en el cual nos pedirán todos los datos de nuestra tarjeta de crédito.
Si pulsamos en el botón «Continuar», se solicitará que el usuario introduzca nombre, apellidos, fecha de nacimiento, dirección y teléfono. Esta información, junto a los datos de medios de pago, puede serles útil para cometer más fraudes o bien para venderla a terceros.
Si se hace clic en «Continuar», la web nos mostrará otro formulario en el cual nos muestran unos datos bancarios “extraños” con el objetivo de que lo corrijamos e indiquemos los propios reales.
Si se hace clic en «Salvar», nos mostrará una ventana indicando que la actualización se ha realizado.
A continuación se muestra el fondo de la falsa web.
Los datos que se hayan introducido habrán pasado a manos de los ciberdelincuentes, y procederán a usarlos con la mayor brevedad que les sea posible, por lo que reaccionar rápidamente es básico para evitar problemas mayores.
Os recordamos que si accedemos a cualquier servicio web del tipo que sea, en el que tengamos que introducir un nombre de usuario y contraseña, este deberá tener un certificado digital, el cual debe corresponder con el sitio donde queremos estar. En el caso de PayPal: